Die drei Einträge arbeiten zusammen: SPF legt fest, welche Server mit Ihrer Domain versenden dürfen. DKIM versieht jede Mail mit einer Signatur, deren öffentlicher Schlüssel im DNS steht. DMARC sagt dem Empfänger, was mit Mails passieren soll, die weder über SPF noch über DKIM zu Ihrer Domain passen. Die Grundlagen erklären wir in der allgemeinen Anleitung zu SPF, DKIM und DMARC.
Gmail und Yahoo verlangen seit Februar 2024 von Massenversendern SPF, DKIM und DMARC, Microsoft stellt seit Mai 2025 für Outlook.com und Hotmail ähnliche Anforderungen. Ein SPF-Eintrag, der wegen zu vieler Lookups ungültig ist, zählt dabei so viel wie gar keiner.
Ursache: Das Limit von 10 DNS-Lookups
Ein Empfänger prüft SPF, indem er Ihren Eintrag von links nach rechts auswertet und dabei weitere DNS-Abfragen stellt. Damit das nicht ausufert, legt der SPF-Standard RFC 7208, Abschnitt 4.6.4 fest: Höchstens 10 Mechanismen und Modifikatoren, die eine DNS-Abfrage auslösen, sind erlaubt. Wird das Limit überschritten, lautet das Ergebnis permerror – ein dauerhafter Fehler, kein „vielleicht“.
| Element | Zählt als Lookup? | Bemerkung |
|---|---|---|
include: | Ja, 1 | plus alle Lookups im eingebundenen Eintrag |
redirect= | Ja, 1 | plus alle Lookups im Ziel-Eintrag |
a, mx | Ja, je 1 | auch ohne Domain dahinter, also das nackte a oder mx |
exists: | Ja, 1 | etwa bei Salesforce |
ptr | Ja, 1 | laut RFC 7208 nicht mehr verwenden |
ip4:, ip6:, all | Nein | keine DNS-Abfrage nötig |
Entscheidend sind die verschachtelten Einträge: Jedes include kostet einen Lookup und bringt die Lookups des eingebundenen Eintrags mit. Zehn oder weniger include-Angaben garantieren also nicht, dass Sie unter dem Limit bleiben.
Daneben gibt es eine zweite, weniger bekannte Grenze: Höchstens zwei „Void Lookups“ sind erlaubt – Abfragen, die keine Antwort liefern, weil der Name nicht existiert oder keinen passenden Eintrag hat. Typisch sind a:-Angaben für längst abgeschaltete Server oder include-Angaben auf Domains eines gekündigten Dienstes.
Quellen: Welche Elemente zählen und dass ein include mit drei verschachtelten include-Angaben insgesamt vier Lookups verursacht, beschreibt auch Microsoft in der Anleitung SPF für Microsoft 365 einrichten. Das Void-Lookup-Limit und die Empfehlung gegen ptr stehen in RFC 7208, Abschnitte 4.6.4 und 5.5.
Symptome: Woran Sie das Problem erkennen
- Im Mail-Header steht in der Zeile „Authentication-Results“
spf=permerrorstattspf=pass. - Prüftools melden „too many DNS lookups“, „PermError: too many lookups“ oder einen Wert über 10.
- Unzustellbarkeitsberichte: Laut Microsoft lehnen manche Empfänger die Mail mit Hinweisen wie „Die Nachricht hat zu viele Suchvorgänge benötigt“ ab.
- DMARC schlägt fehl, aber nur bei manchen Versendern: Ein
permerrorist kein SPF-Pass. Hat die Mail zusätzlich keine passende DKIM-Signatur – etwa aus dem Kontaktformular der Website –, fällt sie bei DMARC durch und wird je nach Richtlinie aussortiert oder abgewiesen.
Warum das Problem oft nur sporadisch auftritt: Empfänger brechen die Auswertung ab, sobald sie die sendende IP gefunden haben. Steht Ihr Haupt-Mailserver vorne im Eintrag, kommen dessen Mails durch – erst ein Dienst weiter hinten löst den Fehler aus. Microsoft weist ausdrücklich auf dieses Verhalten hin. Verlassen Sie sich darauf nicht: Andere Prüfer zählen den gesamten Eintrag.
Diagnose: Lookups zählen
Eintrag mit dem Domain-Check prüfen
Geben Sie Ihre Domain in unseren kostenlosen SPF-, DKIM- und DMARC-Check ein. Er löst alle include- und redirect-Angaben rekursiv auf und zeigt das Ergebnis als „x von 10 erlaubten DNS-Lookups“. Ab 8 warnt er, dass ein weiterer Dienst den Eintrag kippen kann. Eingebundene Domains ohne gültigen SPF-Eintrag listet er separat auf.
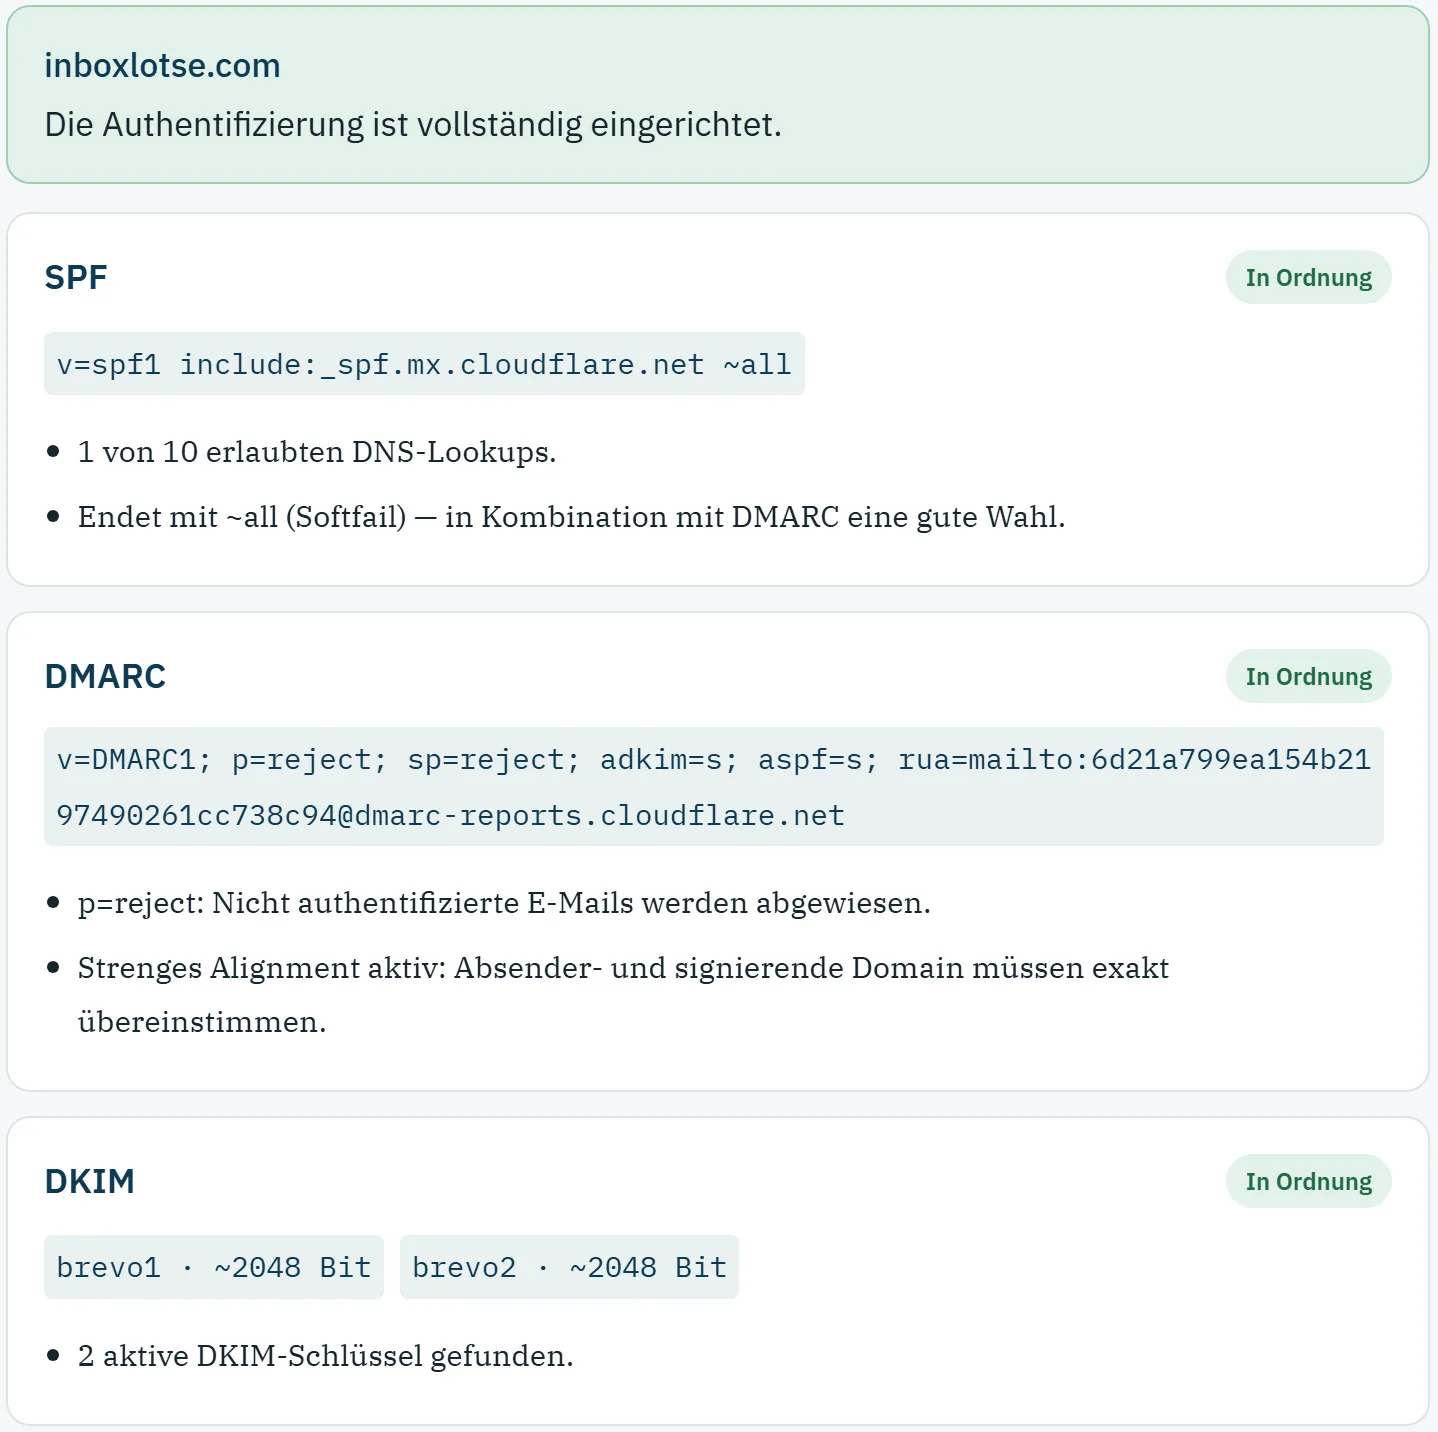
Warum nachzählen statt schätzen: Die Werte ändern sich, sobald ein Anbieter seinen eigenen Eintrag umbaut. Ältere Anleitungen nennen deshalb teils andere Zahlen als heute.
Jedem Eintrag einen Versender zuordnen
Schreiben Sie zu jedem include, a und mx auf, welcher Dienst oder Server damit gemeint ist und ob er heute noch mit Ihrer Domain versendet. Zur Orientierung: So viele Lookups kosten gängige Einbindungen, von uns am 16. Oktober 2026 per DNS rekursiv nachgezählt (einschließlich des include selbst):
| Dienst | Einbindung | Lookups |
|---|---|---|
| Google Workspace | include:_spf.google.com | 1 |
| Microsoft 365 | include:spf.protection.outlook.com | 1 |
| IONOS | include:_spf-eu.ionos.com | 1 |
| STRATO | include:_spf.strato.com | 1 |
| ALL-INKL | include:spf.kasserver.com | 1 |
| Brevo | include:spf.brevo.com | 1 |
| Mailchimp | include:servers.mcsv.net | 1 |
| Mailjet | include:spf.mailjet.com | 1 |
| Amazon SES | include:amazonses.com | 1 |
| Zendesk | include:mail.zendesk.com | 1 |
| SendGrid | include:sendgrid.net | 2 |
| Salesforce | include:_spf.salesforce.com | 2 |
| Mailgun | include:mailgun.org | 5 |
Die meisten großen Anbieter listen ihre IP-Bereiche inzwischen direkt auf und kosten nur einen Lookup. Teuer sind vor allem Dienste mit verschachtelten Einträgen wie Mailgun (fünf) – und die Summe vieler kleiner Posten. Ein typischer gewachsener Eintrag:
v=spf1 a mx include:spf.kasserver.com include:spf.protection.outlook.com include:mailgun.org include:_spf.salesforce.com include:sendgrid.net ~all
Das sind 1 + 1 + 1 + 1 + 5 + 2 + 2 = 13 Lookups – drei zu viel.
Warum der Blick auf jeden Eintrag lohnt: In gewachsenen Einträgen steht fast immer etwas, das niemand mehr braucht: der Newsletter-Dienst von vor drei Jahren, das alte Ticketsystem, das nackte mx aus der Hoster-Vorlage. Die SPF-Angabe für Mailgun nennt Mailgun in seiner Dokumentation zur Domain-Verifizierung.
Lösungen in der richtigen Reihenfolge
Ungenutzte Dienste entfernen
Streichen Sie jedes include, zu dem es keinen aktiven Versender mehr gibt. Das ist die sauberste Lösung, weil sie nichts kostet und keine Wartung nach sich zieht. Sind Sie unsicher, ob ein Dienst noch sendet, helfen DMARC-Berichte (rua=): Sie zeigen, welche Server tatsächlich mit Ihrer Domain verschicken.
Warum zuerst: Microsoft nennt das Konsolidieren der Dienste ausdrücklich als Strategie. Ein entfernter Eintrag beseitigt außerdem mögliche Void Lookups, falls der alte Dienst seine SPF-Domain inzwischen abgeschaltet hat.
a, mx und ptr prüfen
a erlaubt die IP-Adresse, auf die Ihre Domain zeigt (meist der Webserver), mx die Server, die Ihre eingehende Post annehmen. Beide kosten je einen Lookup und sind oft nur aus einer Vorlage übernommen. Prüfen Sie: Versendet der Webserver selbst Mails mit Ihrer Domain? Verschicken Ihre MX-Server auch ausgehende Post, und sind sie nicht schon über das include des Hosters abgedeckt? Wenn nein, kann der Mechanismus weg. ptr sollte laut RFC 7208 grundsätzlich nicht mehr verwendet werden.
Vorsicht beim Hoster-Standard: Manche Hoster legen a und mx selbst an, ALL-INKL etwa v=spf1 a mx include:spf.kasserver.com ~all. Entfernen Sie die beiden nur, wenn Sie wissen, dass Ihre Mails (einschließlich Kontaktformular) über die im include genannten Server laufen. Testen Sie anschließend mit dem E-Mail-Spam-Test.
Massenversand auf eine Unterdomain verlegen
Newsletter-, Marketing- und Transaktionsdienste müssen nicht über die Hauptdomain laufen. Versenden Sie stattdessen über eine Unterdomain wie news.firma.de oder mg.firma.de. Jede Unterdomain hat ihren eigenen SPF-Eintrag – und damit ein eigenes Budget von 10 Lookups.
| Name | SPF-Eintrag | Lookups |
|---|---|---|
(leer bzw. @) | v=spf1 include:spf.kasserver.com include:spf.protection.outlook.com include:_spf.salesforce.com include:sendgrid.net ~all | 6 |
mg | v=spf1 include:mailgun.org ~all | 5 |
Im Beispiel von oben fallen damit a und mx weg (Lösung 2) und Mailgun zieht auf die Unterdomain um. Aus 13 Lookups werden 6 auf der Hauptdomain.
Warum Microsoft das empfiehlt: Laut Microsoft sollen Dienste, die Sie nicht direkt kontrollieren, über eine Unterdomain versenden, damit Probleme beim Massenversand nicht die Reputation der Mails Ihrer Mitarbeitenden belasten. Die Einhaltung des Lookup-Limits nennt Microsoft als weiteren Grund. DMARC deckt Unterdomains automatisch ab, solange dort kein eigener DMARC-Eintrag steht.
Auf DKIM setzen, wo SPF ohnehin nicht greift
SPF prüft nicht die sichtbare Absenderadresse, sondern die Rücklaufadresse (Return-Path, „MAIL FROM“). Viele Newsletter-Dienste versenden mit einer Rücklaufadresse auf ihrer eigenen Domain. Dann fragt der Empfänger den SPF-Eintrag des Dienstes ab, nicht Ihren. Ein include für diesen Dienst in Ihrem Eintrag wird bei solchen Mails nie ausgewertet und kostet nur einen Lookup.
DMARC besteht in diesem Fall über DKIM: Signiert der Dienst mit Ihrer Domain, passt die Signatur zur Absenderadresse. So arbeitet zum Beispiel Brevo – wie Sie die DKIM-Einträge dort anlegen, zeigt unsere Brevo-Anleitung.
So prüfen Sie es: Schicken Sie eine Mail des Dienstes an unseren E-Mail-Spam-Test. Der Bericht zeigt für SPF und DKIM jeweils, ob sie zu Ihrer Domain passen. Besteht DKIM mit Ihrer Domain, während SPF für eine Domain des Dienstes geprüft wird, ist das include in Ihrem SPF überflüssig. Fordert der Dienst es in seiner Hilfe trotzdem, fragen Sie dort nach, wofür es gebraucht wird.
Letzter Ausweg: SPF-Flattening
Beim „Flattening“ ersetzen Sie ein include durch die IP-Bereiche, die darin stehen – ip4: und ip6: kosten keinen Lookup. Das senkt die Zahl sofort, hat aber einen Haken: Ändert der Anbieter seine Adressen, steht in Ihrem Eintrag eine veraltete Liste, und legitime Mails fallen bei SPF durch, ohne dass Sie es merken.
- Nur für stabile Anbieter: Microsoft hält Flattening für vertretbar bei Diensten mit dokumentierten, selten geänderten IP-Bereichen.
- Nie für Microsoft 365:
spf.protection.outlook.comsoll laut Microsoft nicht abgeflacht werden, weil sich die Sende-IPs häufig ändern. Dasselbe gilt für Clouddienste mit wechselnden Adressen. - Dokumentieren und pflegen: Notieren Sie, welche Einträge Sie ersetzt haben, und gleichen Sie sie laut Microsoft mindestens vierteljährlich mit den Angaben des Anbieters ab.
Warum zuletzt: Die Lösungen 1 bis 4 beseitigen die Ursache, Flattening verschiebt das Problem in die Wartung. Automatische Flattening-Dienste nehmen diese Arbeit ab, machen Ihren SPF-Eintrag aber von einem weiteren Anbieter abhängig.
Typische Fehler beim Aufräumen
- Zweiter SPF-Eintrag statt Zusammenlegen: Wer den Eintrag auf zwei TXT-Einträge mit
v=spf1verteilt, erzeugt laut Microsoft ebenfallspermerror. Pro Domain gilt genau ein SPF-Eintrag – Unterdomains haben jeweils ihren eigenen. - Unterdomain ohne Umstellung im Dienst: Der SPF-Eintrag für
news.firma.denützt nur, wenn der Dienst auch mit dieser Domain versendet. Richten Sie die Unterdomain im Versanddienst ein und legen Sie dort auch DKIM an. - Include auf eine tote Domain: Verweist ein
includeauf eine Domain ohne SPF-Eintrag, liefert die Prüfung laut Microsoftpermerror. Solche Reste beim Aufräumen zuerst entfernen. - Tippfehler: Ein Punkt am Ende der Domain,
include=stattinclude:oder ein Leerzeichen nach dem Doppelpunkt machen den Eintrag ungültig.
Wie viele Lookups verbraucht Ihr SPF-Eintrag? Der kostenlose Domain-Check zählt rekursiv nach und prüft DKIM und DMARC gleich mit.
Domain prüfenWie es weitergeht
Liegt der Eintrag wieder bei 10 oder darunter, prüfen Sie mit einer Testmail aus jedem Versanddienst, ob SPF oder DKIM zu Ihrer Domain passt. Wie die Einträge bei den großen deutschen Hostern aussehen, zeigen unsere Anleitungen für IONOS, STRATO und ALL-INKL, für die Postfach-Anbieter Google Workspace und Microsoft 365. Kommen Mails trotz sauberer Authentifizierung nicht an, hilft Warum landen E-Mails im Spam?
Häufige Fragen
- Wie viele DNS-Lookups darf ein SPF-Eintrag haben?
- Höchstens 10. Mitgezählt werden include, a, mx, ptr, exists und redirect, auch in verschachtelten Einträgen. ip4, ip6 und all zählen nicht. Bei mehr als 10 Lookups lautet das Ergebnis permerror.
- Was bedeutet spf=permerror im Mail-Header?
- Der Empfänger konnte Ihren SPF-Eintrag nicht auswerten, weil er dauerhaft fehlerhaft ist. Häufige Ursachen sind mehr als 10 DNS-Lookups, zwei SPF-Einträge auf derselben Domain oder ein include auf eine Domain ohne SPF-Eintrag. Für DMARC zählt permerror nicht als bestandenes SPF.
- Was sind Void Lookups?
- DNS-Abfragen während der SPF-Prüfung, die keine Antwort liefern, weil der Name nicht existiert oder keinen passenden Eintrag hat. RFC 7208 empfiehlt, höchstens zwei davon zuzulassen. Typische Ursache sind Verweise auf abgeschaltete Server oder gekündigte Dienste.
- Wie viele Lookups kostet include:spf.protection.outlook.com?
- Derzeit einen, weil Microsoft die IP-Bereiche direkt im Eintrag auflistet. Gleiches gilt aktuell für Google Workspace, IONOS, STRATO und ALL-INKL. Die Werte können sich ändern, wenn ein Anbieter seinen Eintrag umbaut.
- Ist SPF-Flattening empfehlenswert?
- Nur als letzter Schritt und nur für Anbieter mit stabilen, dokumentierten IP-Bereichen. Microsoft rät ausdrücklich davon ab, spf.protection.outlook.com abzuflachen. Besser ist es, ungenutzte Einträge zu entfernen und Massenversand auf eine Unterdomain zu verlegen.